맥락을 이해하고
애플리케이션 응답과 인증 맥락, API 간 관계를 바탕으로 테스트 방향을 정합니다.
OFFICIAL INVICTI RESELLER
INVICTI®
웹과 API의 지속적인 보안 검증,
그리고 AI가 맥락을 탐색하는 Agentic Pentest.
우리 팀에 필요한 보안 역량을 함께 설계합니다.
FROM FINDINGS TO ACTION
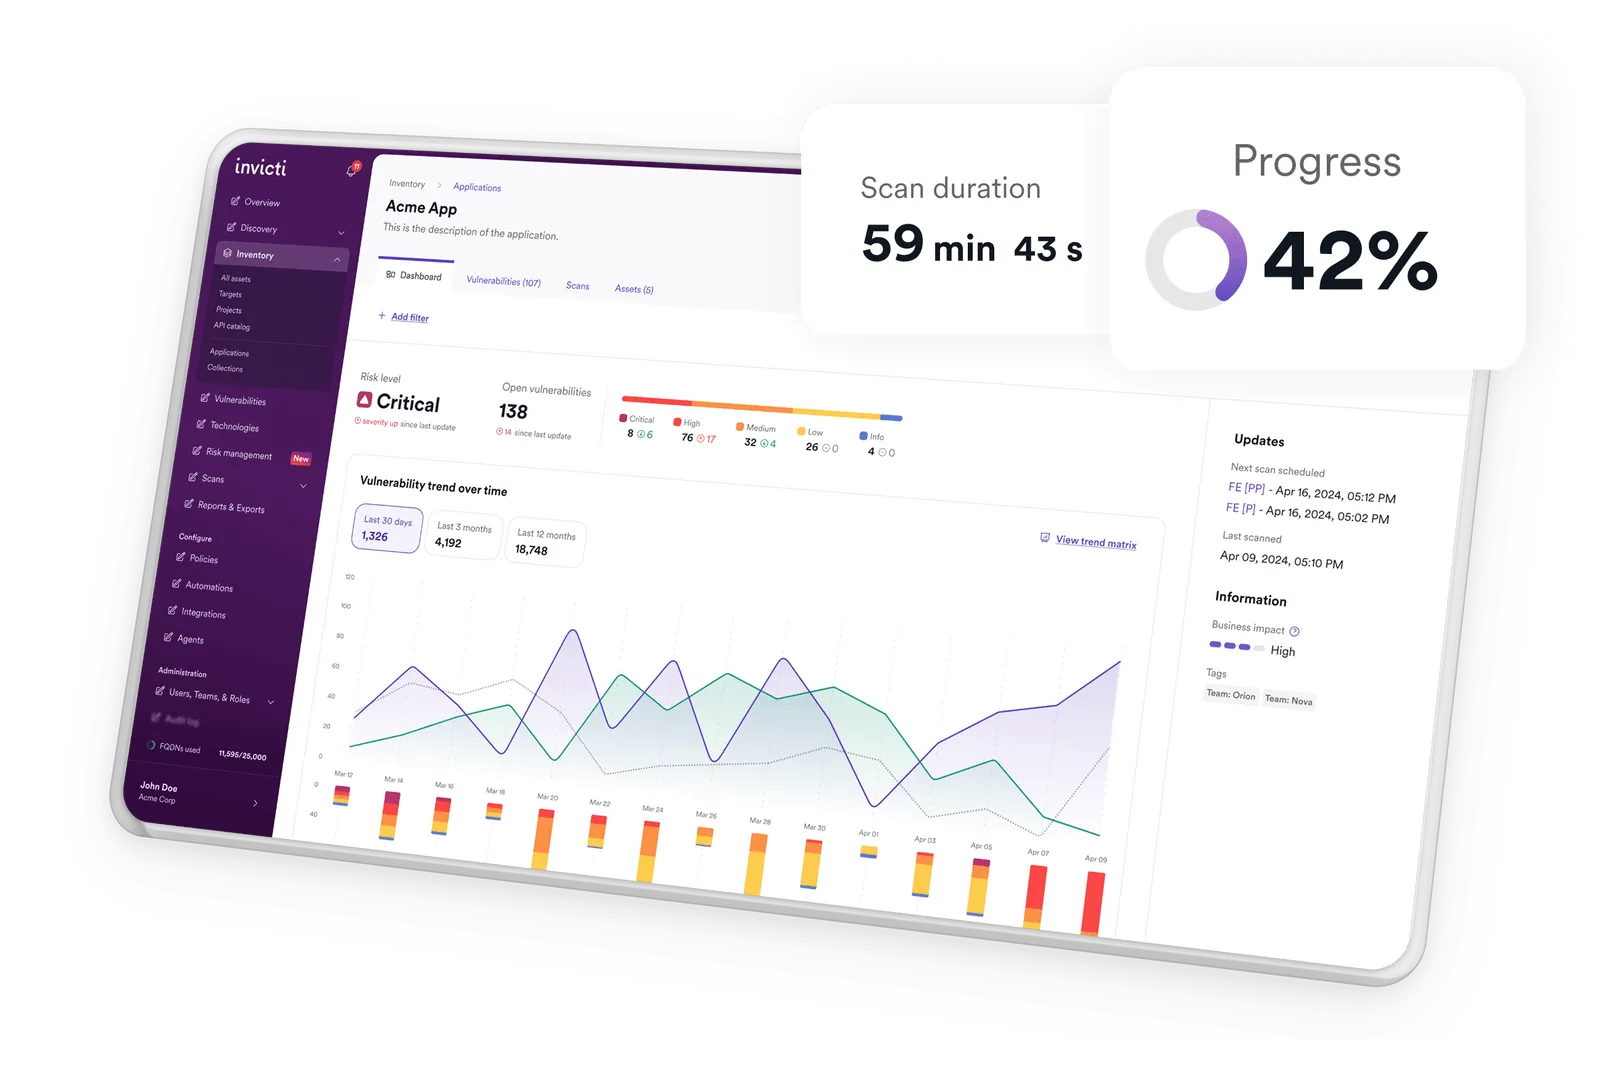
자산 발견부터 진단, 검증, 개선까지.
제품 기능을 실제 운영 흐름에 연결합니다.
지원되는 취약점 유형에 대해 안전한 방식으로 악용 가능성을 확인합니다. 검증 근거가 있는 결과를 바탕으로 오탐 분석 부담을 줄이고 조치 우선순위를 정할 수 있습니다.
NEW / AGENTIC PENTEST
기존 DAST의 지속적인 점검에 심층 테스트를 더합니다.
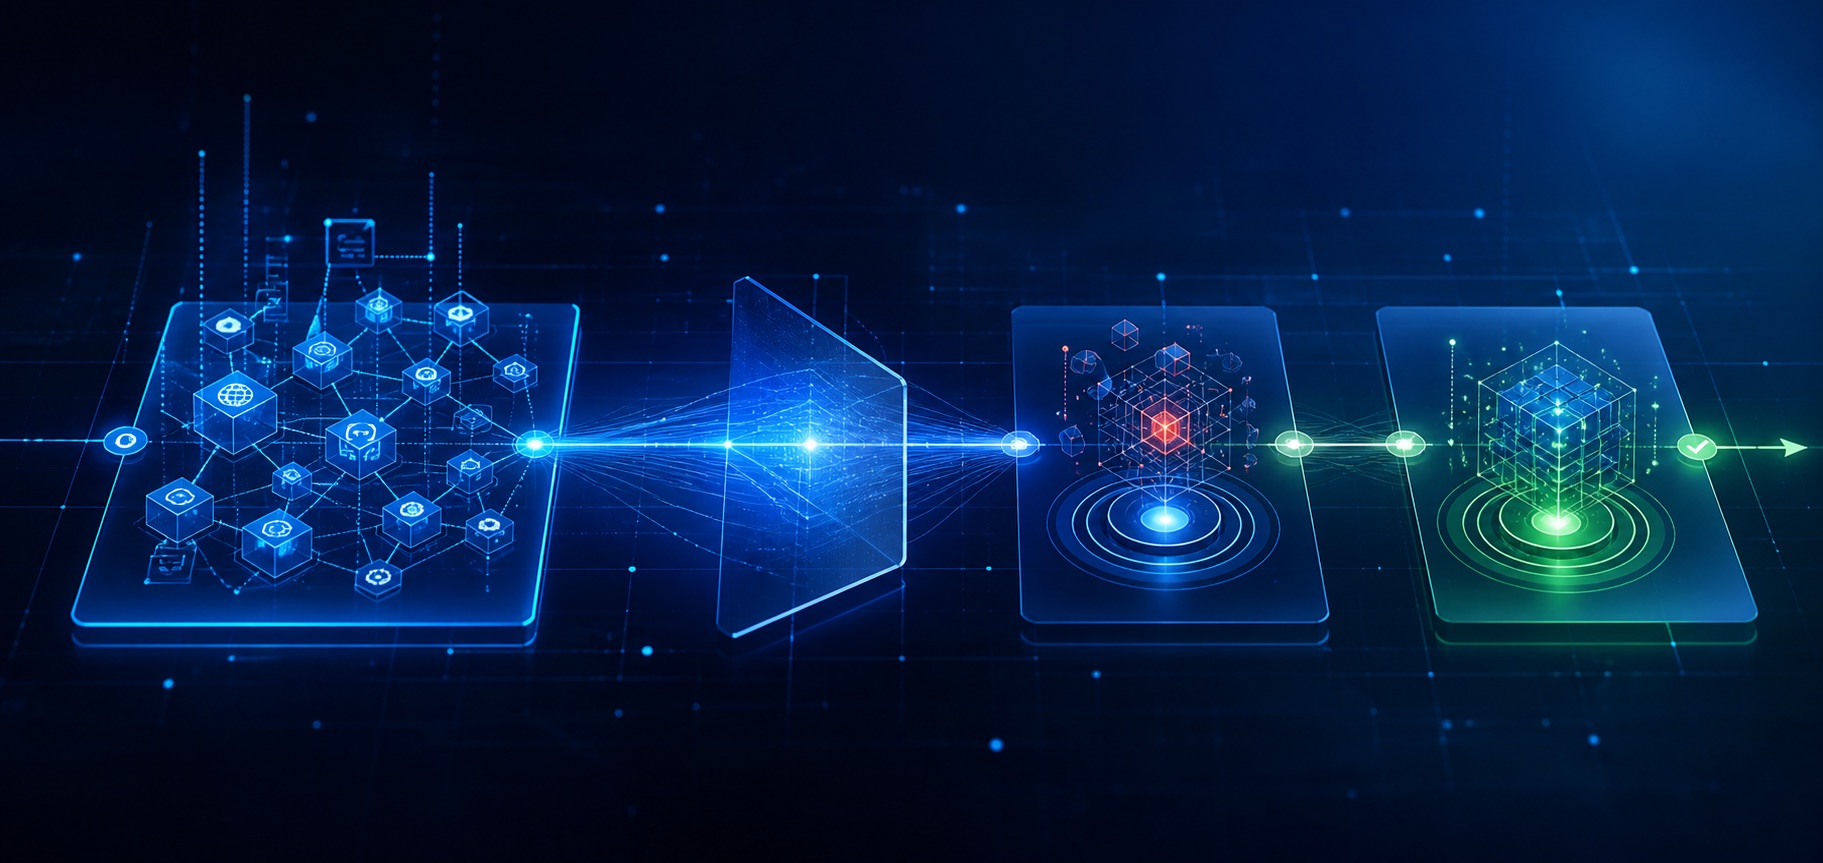
AI 에이전트가 애플리케이션의 반응을 바탕으로 테스트를 조정하고,
실행 결과의 증거로 취약점을 확인합니다.
로그인 흐름과 API 엔드포인트 파악
DONE사용자 역할·세션 맥락 학습
DONE/api/orders/{id} 권한 경계 탐색
재현 절차와 응답 증거 확보
✓ 검증됨애플리케이션 응답과 인증 맥락, API 간 관계를 바탕으로 테스트 방향을 정합니다.
상태와 권한이 연결된 흐름을 따라 테스트를 조정하며 더 깊은 위험을 살핍니다.
재현 절차와 검증 결과, 조치 가이드를 통해 개발팀이 개선할 수 있도록 돕습니다.
WHAT’S NEW / 2026
제품의 변화를, 우리 팀의 다음 기회로.
공식 발표 기준 · 2026.10.02 확인
Enterprise on-demand에 사용자 정의 인증 스크립트의 시크릿 지원과 Adobe Commerce·Magento의 PolyShell 취약점 점검이 추가됐습니다.
Enterprise 릴리스 노트 (새 창)Standard v26.9.1은 인증 검증 제한 시간 설정을 지원하고 GraphQL 스키마 업로드 오류를 수정해 진단 준비의 안정성을 높였습니다.
Standard 릴리스 노트 (새 창)Agentic Pentest는 AI의 적응형 추론과 Proof-Based DAST를 결합해 공격 경로를 탐색하고 재현 절차와 조치 가이드를 제공합니다.
Invicti 출시 발표 (새 창)업데이트는 표기된 제품과 버전에 적용됩니다. Agentic Pentest의 제공 범위와 계약 조건은 도입 상담에서 확인해 드립니다.
YOUR TEAM. YOUR WORKFLOW.
라이선스 검토와 PoC, 초기 도입과 운영 정착.
JIT Solution이 함께합니다.
BEFORE WE START
서비스 환경과 보안 목표를 기준으로 PoC 가능 여부와 범위를 협의합니다. 대상 웹·API, 인증 방식, 원하는 검증 항목을 알려주시면 시작점을 함께 정리해 드립니다.
DAST는 웹·API의 취약점을 폭넓게 반복 점검하는 데 활용됩니다. Agentic Pentest는 애플리케이션 맥락에 따라 테스트를 조정하며 복잡한 공격 경로를 탐색합니다. 두 방식을 함께 검토해 필요한 점검 범위를 정할 수 있습니다.
제품, 배포 방식, 버전과 계약 구성에 따라 적용 범위가 다릅니다. 사용 중인 제품과 환경을 알려주시면 업데이트 가능 범위와 별도 도입 조건을 확인해 드립니다.
현재 운영하는 서비스와 해결하고 싶은 문제부터 알려주세요. 점검 대상과 우선순위를 정리하고, 적합한 제품 구성과 라이선스를 함께 검토하겠습니다.
LET’S TALK ABOUT YOUR NEXT STEP
막연한 고민이어도 좋습니다.
현재 환경을 듣고, 도입 범위와 검증 방향부터
함께 정리하겠습니다.
START A CONVERSATION